


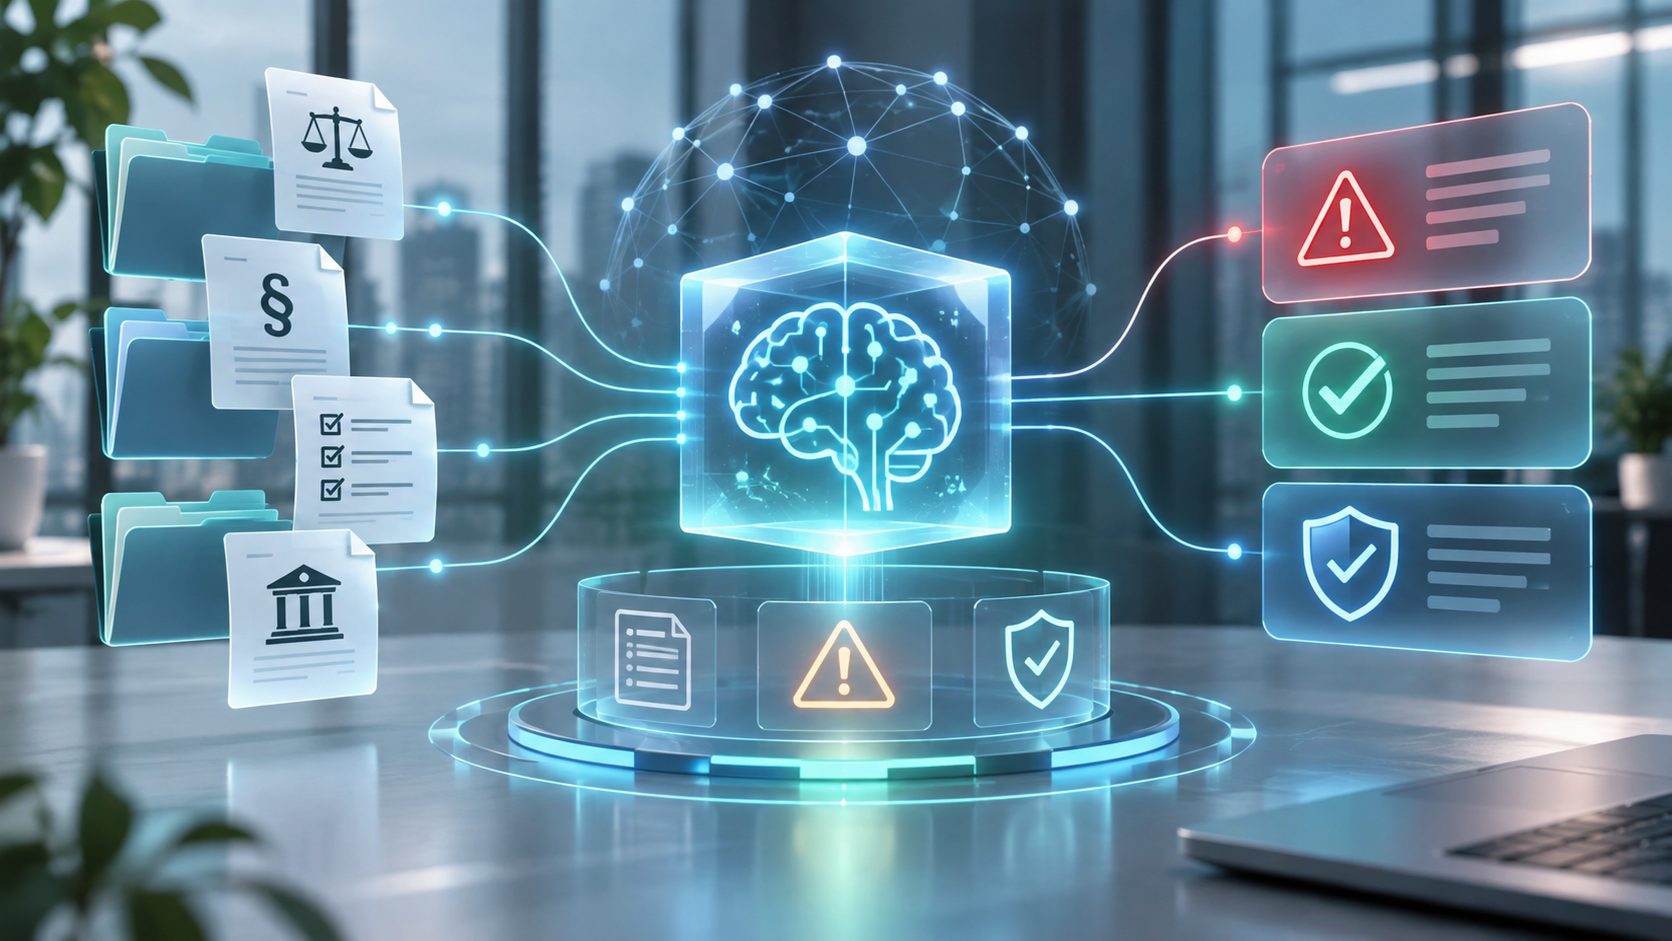
Ob Sanktionslisten, interne Richtlinien oder gesetzliche Vorschriften: Unternehmen müssen zahlreiche Regeln einhalten und mögliche Risiken frühzeitig erkennen. Künstliche Intelligenz kann dabei helfen, große Datenmengen auszuwerten, auffällige Vorgänge zu identifizieren und Compliance-Prozesse zu beschleunigen. Doch wie funktioniert KI im Compliance Management konkret? Welche Aufgaben kann die Technologie übernehmen und wo liegen ihre Grenzen? In unserer Reihe „KI in der Unternehmenspraxis“ zeigen wir die wichtigsten Einsatzmöglichkeiten und Herausforderungen.
KI hält Einzug in die Compliance-Abteilungen
Künstliche Intelligenz gewinnt im Compliance Management zunehmend an Bedeutung. Das zeigt die aktuelle Deloitte-Studie „The Future of Compliance 2026/27“. Von 325 befragten Compliance-Verantwortlichen geben 60 Prozent an, dass ihre Organisation KI bereits zumindest punktuell einsetzt. Weitere 25 Prozent testen entsprechende Anwendungen oder planen deren Einführung. Gleichzeitig zeigt sich, dass Unternehmen bei komplexen Entscheidungen noch zurückhaltend sind. Häufig unterstützt KI bei der Informationsverarbeitung und bereitet Entscheidungen vor. Die endgültige Bewertung übernehmen weiterhin Mitarbeitende.
Wie groß der Unterschied zwischen Interesse und tatsächlicher Nutzung sein kann, verdeutlicht eine KPMG-Studie vom Juni 2026. Darin bewerten 66 Prozent der befragten Unternehmen die Relevanz von KI im Bereich Governance, Risk und Compliance als hoch oder sehr hoch. Aktiv eingesetzt wird sie in diesem Bereich jedoch erst von 13 Prozent. Aufgrund unterschiedlicher Befragungsgruppen und Fragestellungen sind die Ergebnisse beider Studien nur eingeschränkt vergleichbar.
Wie funktioniert KI im Compliance Management?
Compliance Management umfasst alle organisatorischen Maßnahmen, mit denen Unternehmen die Einhaltung gesetzlicher Vorgaben, interner Richtlinien und verbindlicher Standards sicherstellen. Dazu gehören beispielsweise Datenschutz, Korruptionsprävention, Sanktionslistenprüfungen und die Überwachung geschäftlicher Risiken. Hier kann künstliche Intelligenz unterschiedliche Aufgaben übernehmen. Machine-Learning-Algorithmen erkennen Muster in großen Datenmengen und identifizieren Abweichungen. Generative KI kann Dokumente analysieren, Richtlinien zusammenfassen oder Informationen aus verschiedenen Quellen aufbereiten.
Ein Beispiel: Ein Unternehmen arbeitet mit mehreren Hundert Lieferanten zusammen. Die regelmäßige Überprüfung der Geschäftspartnerdaten ist aufwendig. Eine KI-gestützte Anwendung kann Datensätze vergleichen, Namensvarianten erkennen und auffällige Ergebnisse zur weiteren Prüfung markieren. Damit lassen sich insbesondere wiederkehrende und datenintensive Tätigkeiten effizienter gestalten. Wie zuverlässig die Ergebnisse sind, hängt allerdings von der Datenqualität, der eingesetzten Technologie und den Kontrollmechanismen ab.
Whitepaper: Haftungsrisiken bei der Sanktionslistenprüfung vermeiden
 Eine mangelhafte Sanktionslistenprüfung kann für Unternehmen schwerwiegende Folgen haben und unter bestimmten Umständen auch persönliche Haftungsrisiken für Verantwortliche mit sich bringen. Doch wie lassen sich Geschäftspartner zuverlässig überprüfen und Prüfprozesse effizient gestalten? Unser kostenloses Whitepaper „Persönlich haftbar – die unterschätzte Gefahr durch mangelhafte Sanktionslistenprüfung“ zeigt typische Risiken im Unternehmensalltag, erklärt die rechtlichen Grundlagen und beleuchtet, wie digitale Lösungen bei der Automatisierung und Dokumentation unterstützen können.
Wo Unternehmen KI im Compliance- und Risikomanagement einsetzen können
Die Einsatzmöglichkeiten reichen von der Prüfung einzelner Dokumente bis zur kontinuierlichen Überwachung komplexer Geschäftsprozesse. Besonders interessant sind folgende Anwendungsbereiche.
Automatisierte Sanktionslistenprüfung und Geschäftspartnerkontrolle
Unternehmen müssen je nach Geschäftstätigkeit und geltenden Vorschriften prüfen, ob Geschäftsbeziehungen bestimmten Beschränkungen unterliegen. Dabei können große Mengen an Personen- und Unternehmensdaten anfallen. KI-gestützte Systeme unterstützen den Abgleich mit relevanten Sanktionslisten. Sie können unterschiedliche Schreibweisen, Namensvarianten und weitere Merkmale berücksichtigen, um mögliche Übereinstimmungen zu erkennen.
Anschließend können Compliance-Verantwortliche auffällige Treffer gezielt kontrollieren. Wichtig ist dabei, dass das System auch tatsächlich relevante Einträge zuverlässig erfasst. Eine falsche Entwarnung kann erhebliche Konsequenzen haben.
Betrug und ungewöhnliche Transaktionen erkennen
Ein weiteres Einsatzgebiet ist die Betrugsprävention. KI kann Transaktionsdaten analysieren und ungewöhnliche Muster identifizieren, beispielsweise auffällige Zahlungsbeträge, wiederkehrende Überweisungen oder Abweichungen vom bisherigen Geschäftsverhalten.
Im Finanzsektor werden Machine Learning und andere KI-Verfahren bereits für solche Aufgaben eingesetzt. Auch die BaFin beschreibt entsprechende Anwendungen zur Erkennung von Geldwäsche und Betrug. Für Unternehmen außerhalb des Finanzsektors können ähnliche Verfahren beispielsweise bei der Kontrolle von Rechnungen, Spesenabrechnungen oder Einkaufsprozessen interessant sein. Allerdings bedeutet eine erkannte Auffälligkeit noch keinen tatsächlichen Regelverstoß. Die anschließende Untersuchung bleibt entscheidend.

Verträge und interne Richtlinien analysieren
Compliance-Abteilungen müssen häufig umfangreiche Dokumente prüfen. Dazu gehören Verträge, Verhaltenskodizes, Datenschutzvereinbarungen und interne Unternehmensrichtlinien. Generative KI kann dabei helfen, relevante Passagen schneller zu finden, Dokumente zusammenzufassen oder mögliche Widersprüche zwischen verschiedenen Regelwerken aufzuzeigen.
Beispielsweise könnte eine KI-Anwendung einen Lieferantenvertrag mit internen Einkaufsrichtlinien vergleichen und fehlende Pflichtklauseln markieren. Gerade bei großen Dokumentenmengen kann das den Arbeitsaufwand reduzieren. Die fachliche Prüfung bleibt jedoch erforderlich, da generative KI Inhalte falsch interpretieren oder relevante Informationen übersehen kann.
Risiken frühzeitig identifizieren
Im Risikomanagement kann KI Informationen aus unterschiedlichen Unternehmensbereichen zusammenführen und analysieren. Denkbar ist beispielsweise, dass ein Unternehmen Lieferantendaten, Reklamationen, Lieferverzögerungen und öffentlich verfügbare Informationen auswertet, um mögliche Beschaffungsrisiken früher zu erkennen.
Auch bei internen Kontrollsystemen kann KI helfen. Wiederkehrende Fehler, ungewöhnliche Prozessabläufe oder auffällige Veränderungen bestimmter Kennzahlen lassen sich automatisiert untersuchen. Die Ergebnisse können als Frühwarnsignale dienen und Verantwortlichen helfen, Kontrollen gezielter einzusetzen.
Regulatorische Veränderungen überwachen
Gesetzliche Anforderungen und branchenspezifische Vorgaben verändern sich regelmäßig. Gerade international tätige Unternehmen müssen Entwicklungen in unterschiedlichen Rechtsräumen berücksichtigen. KI-Anwendungen können neue Veröffentlichungen von Behörden, Gesetzestexte und regulatorische Dokumente auswerten. Anschließend lassen sich relevante Änderungen zusammenfassen und mit bestehenden internen Richtlinien abgleichen.
So erhalten Compliance-Verantwortliche schneller einen Überblick über mögliche Handlungsfelder. Ob eine Änderung tatsächlich Auswirkungen auf das Unternehmen hat, muss anschließend fachlich bewertet werden.
Welche Risiken entstehen durch KI im Compliance Management?
Der KI-Einsatz bringt auch Herausforderungen mit sich. Ein wesentliches Problem sind fehlerhafte oder unvollständige Daten. Werden KI-Systeme mit ungeeigneten Informationen betrieben, können sie Risiken falsch bewerten oder wichtige Auffälligkeiten übersehen. Hinzu kommt die eingeschränkte Nachvollziehbarkeit mancher KI-Modelle. Unternehmen müssen jedoch erklären können, weshalb bestimmte Entscheidungen getroffen oder Prüfungen ausgelöst wurden.
Besonders kritisch wird es, wenn automatisierte Bewertungen unmittelbare Auswirkungen auf Geschäftspartner oder Mitarbeitende haben. Eine fehlerhafte Risikoeinstufung könnte beispielsweise dazu führen, dass eine Geschäftsbeziehung ungerechtfertigt blockiert wird. Auch der Datenschutz spielt eine wichtige Rolle. Compliance-Prozesse arbeiten häufig mit vertraulichen Informationen und personenbezogenen Daten. Unternehmen müssen deshalb genau prüfen, welche Daten verarbeitet werden, wo diese gespeichert sind und wer Zugriff darauf erhält.
Die genannte KPMG-Studie zeigt, dass insbesondere die Datenqualität eine zentrale Herausforderung darstellt. 71 Prozent der Befragten nennen sie als Hürde beim KI-Einsatz in den untersuchten Bereichen.
Welche Rolle spielt der EU AI Act?
Mit dem europäischen AI Act steigen die Anforderungen an einen verantwortungsvollen KI-Einsatz. Seit dem 2. August 2026 gelten weitere wesentliche Vorschriften der europäischen KI-Verordnung, darunter bestimmte Transparenzpflichten.
Für bestimmte eigenständige Hochrisiko-KI-Systeme greifen die entsprechenden Anforderungen ab dem 2. Dezember 2027. Für Hochrisiko-KI-Systeme, die in regulierte Produkte integriert sind, ist der 2. August 2028 vorgesehen. Die konkreten Pflichten hängen von der jeweiligen Anwendung und der Rolle des Unternehmens ab. Für Compliance-Verantwortliche entsteht damit eine doppelte Aufgabe: Einerseits kann KI helfen, bestehende Vorschriften effizienter einzuhalten. Andererseits muss das Unternehmen den eigenen KI-Einsatz kontrollieren und regulatorisch einordnen.
Dazu gehören eine Bestandsaufnahme der verwendeten KI-Anwendungen, die Bewertung möglicher Risiken und klar definierte Verantwortlichkeiten. Laut Deloitte haben viele Organisationen bereits erste Governance-Maßnahmen eingeführt. Die Umsetzung der EU-KI-Verordnung war zum Befragungszeitpunkt jedoch erst bei fünf Prozent vollständig abgeschlossen.

So gelingt der Einstieg in KI-gestütztes Compliance Management
Unternehmen sollten zunächst prüfen, welche Aufgaben besonders viel Zeit beanspruchen und sich für eine automatisierte Unterstützung eignen. Ein geeigneter Einstieg kann beispielsweise die Analyse interner Richtlinien oder die Vorprüfung von Geschäftspartnerdaten sein. Solche Anwendungen lassen sich zunächst in einem begrenzten Rahmen testen.
Entscheidend ist, dass die zugrunde liegenden Daten ausreichend vollständig, aktuell und zuverlässig sind. Außerdem sollten Unternehmen frühzeitig festlegen, welche Mitarbeitenden die Ergebnisse kontrollieren und wer Entscheidungen freigibt. Auch die Erfolgsmessung gehört dazu. Mögliche Kennzahlen sind die Bearbeitungszeit pro Prüfung, der Anteil fehlerhafter Hinweise oder die Zahl relevanter Auffälligkeiten, die ein System tatsächlich erkennt. Bei der Einführung sollten Compliance-Abteilung, IT, Datenschutzverantwortliche und gegebenenfalls externe Fachleute eng zusammenarbeiten. Schulungen helfen Mitarbeitenden außerdem, die Möglichkeiten und Grenzen der eingesetzten Systeme richtig einzuschätzen.
Fazit: KI stärkt die Compliance – mit klaren Verantwortlichkeiten
KI im Compliance Management bietet Unternehmen zahlreiche Möglichkeiten, Prüfprozesse zu beschleunigen, große Datenmengen auszuwerten und potenzielle Risiken früher zu erkennen. Besonders bei wiederkehrenden Aufgaben und der Analyse umfangreicher Informationen kann die Technologie einen spürbaren Mehrwert liefern.
Voraussetzung sind zuverlässige Daten, geeignete Kontrollmechanismen und klare Zuständigkeiten. Unternehmen, die mit überschaubaren Anwendungsfällen beginnen und ihre KI-Systeme regelmäßig überprüfen, können schrittweise Erfahrungen sammeln und ihre Compliance-Prozesse verbessern. Die Verantwortung für die Einhaltung von Vorschriften bleibt dabei weiterhin beim Unternehmen.
Bildquellen
- KI-Compliance_ Datenfluss ins Risikomanagement: Generiert mit KI


No Comment